最近看到这样一则新闻,一家西方的证书机构拒绝为俄罗斯域名颁发 HTTPS 证书,甚至还吊销已经颁发的有效证书。
由此意识到证书除了自然过期之外还有撤销一说,这块有盲区,于是了解总结下。
HTTPS证书有效期
首先需要了解,HTTPS证书都具有有效期,它们会过期。这样设计是为了确保网站身份信息是最新最准确的。一般证书有效期最长1年。
Certificate revocation list即CRL机制
撤销机制使得CA机构可以吊销还未过期的证书,之后用户使用浏览器访问站点,则会直接提醒证书无效。
关于CRL机制有以下几点
站点在首次访问建立安全链接时,站点服务器端返回的证书中包含了CRL check地址
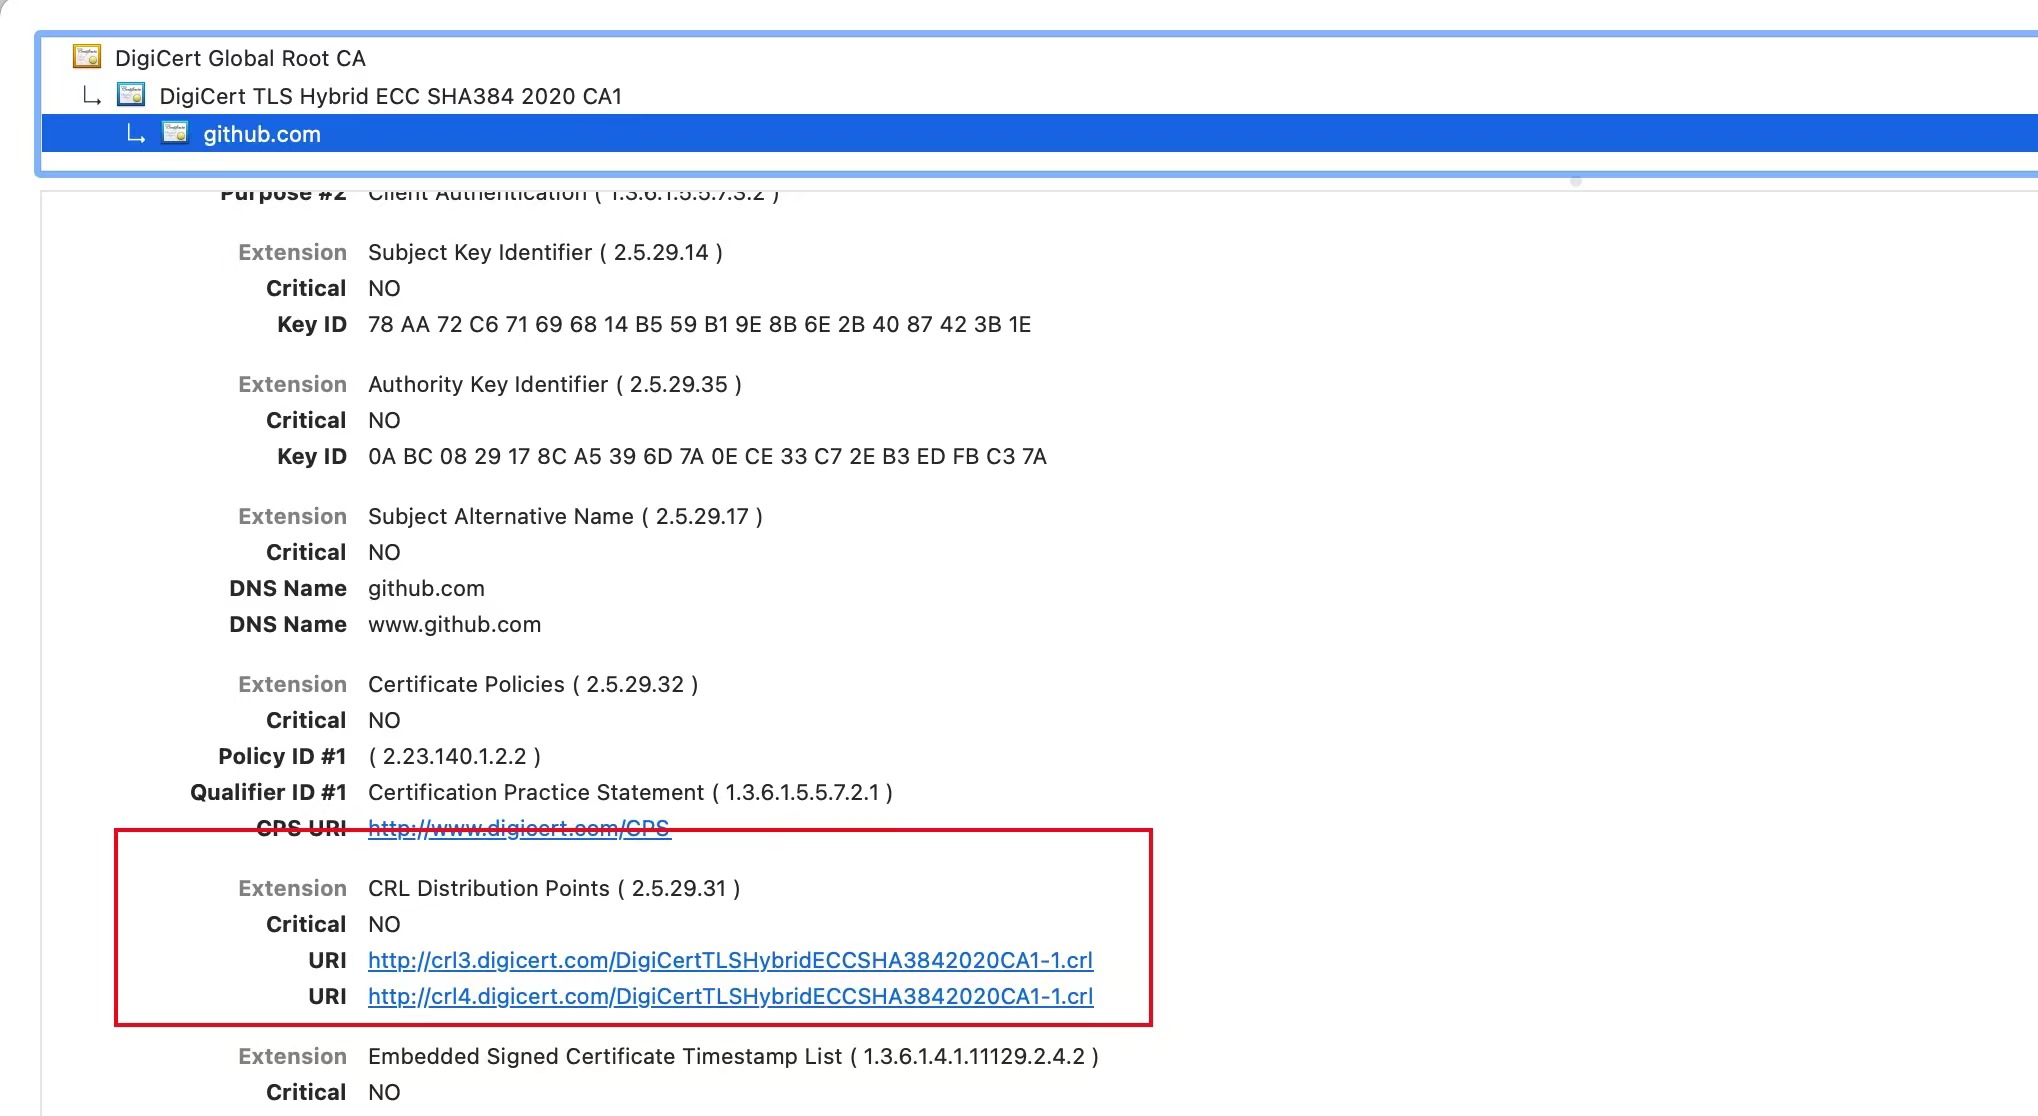
浏览器会根据CRL地址去check证书是不是online,如果是则继续check证书有效期,建立安全链接,发送加密信息
浏览器存储CRL地址存在有效期,一般为24个小时,也就是即使证书还在有效期,如果CA机构撤销了证书,最慢24小时后网站即会报告不安全了
- 比如Chrome浏览器下,可以访问
chrome://components/,搜索CRL,手动更新
- 比如Chrome浏览器下,可以访问